Czat AI na dysku firmowym: kiedy widzi pliki i jak to zabezpieczyć
Dowiedz się, kiedy czat AI na dysku firmowym sięga po pliki i jak go zabezpieczyć: wyłącz konektory, sprawdź retencję i uruchom pilotaż.
Czat AI na dysku firmowym ma dostęp do plików tylko wtedy, gdy mu ten dostęp jawnie przyznasz. Domyślny, publiczny czat w przeglądarce nic z dysku nie przeszukuje. Ryzyko pojawia się dopiero po włączeniu connectorów, trybu agentowego albo integracji z repozytorium dokumentów. Najprostsze zabezpieczenie na start: wyłącz niekontrolowane connectory, sprawdź politykę retencji dostawcy i zaplanuj pilotaż prywatnego RAG zamiast od razu wpuszczać model do wspólnego dysku.
Krótko mówiąc:
- Czaty AI na dyskach firmowych dostępne są tylko po wyraźnym przyznaniu uprawnień, a publiczne przeglądarkowe czaty nie mają takiego dostępu domyślnie.
- Indeksacja dokumentów w systemie RAG wymaga ich wcześniejszej ekstrakcji i odpowiedniego podziału, a pliki nieprzeindeksowane nie są widoczne dla modelu.
- Automatyczne connector i tryb agentowy mogą otworzyć dostęp do wszystkich plików na dysku, więc konieczne jest sprawdzenie polityki retencji i uprawnień.
- Bezpieczne wdrożenie wymaga segregacji dokumentów, dokładnego logowania i ograniczenia uprawnień użytkowników zgodnie z zasadą najmniejszych uprawnień.
- Wdrożenie na lokalnym serwerze (on‑premise) zapewnia pełną kontrolę nad danymi i jest zalecane tam, gdzie bezpieczeństwo jest priorytetem, szczególnie przy danych wrażliwych.
Spis treści
- Czym jest prywatny czat AI na dysku firmowym i jak działa RAG
- Kiedy AI faktycznie dostaje dostęp do plików firmowych?
- On‑premise czy chmura: co jest bezpieczniejsze dla danych wrażliwych?
- Jak zaprojektować uprawnienia, by AI nie widziało za dużo?
- Jak zaplanować siedmiodniowy pilotaż i zmierzyć jego sukces?
- Lista kontrolna przed uruchomieniem czatu AI na dysku firmowym
- Perspektywa: gdzie realnie oszczędzasz, a gdzie tracisz czas
- Jak SzopaLabs pomaga bezpiecznie uruchomić prywatny czat na dokumentach
- Źródła
- Najczęściej zadawane pytania
Czym jest prywatny czat AI na dysku firmowym i jak działa RAG
Czat AI na dysku firmowym to system, w którym model językowy odpowiada na pytania na podstawie dokumentów firmy, a nie ogólnej wiedzy z internetu. Różni się od publicznego czatu jednym: zamiast zgadywać z pamięci treningowej, sięga po konkretny plik i cytuje, skąd wziął odpowiedź. Mechanizm, który to umożliwia, nazywa się RAG, czyli generowanie wspomagane wyszukiwaniem.
Proces techniczny wygląda tak samo niezależnie od branży. Najpierw dokumenty przechodzą ekstrakcję tekstu z PDF, Worda czy Excela. Potem system dzieli treść na fragmenty i indeksuje je w bazie wektorowej. Gdy użytkownik zadaje pytanie, model wyszukuje najbardziej pasujące fragmenty (retrieval), a dopiero na ich podstawie generuje odpowiedź. RAG pozwala modelowi wskazać dokładne źródło, co ułatwia weryfikację, zamiast wierzyć AI na słowo.
Plik staje się „widoczny” dla modelu dopiero po przejściu przez indeksację, nie w momencie, gdy leży na dysku. To kluczowa różnica, którą wiele osób pomija:
- Plik nieprzeindeksowany nie istnieje z perspektywy czatu, nawet jeśli fizycznie znajduje się w tym samym folderze co inne dokumenty.
- Format ma znaczenie: skany bez warstwy tekstowej wymagają dodatkowego OCR, inaczej system je pominie.
- Arkusze kalkulacyjne indeksuje się inaczej niż tekst ciągły. Tabele trzeba przetworzyć tak, by zachować relacje między kolumnami.
- Integracja z repozytorium (SharePoint, dysk sieciowy, Google Drive) wymaga osobnego connectora. Sam fakt posiadania plików na serwerze nic nie zmienia.
Dla biura rachunkowego czy kancelarii oznacza to, że wdrożenie czatu AI nie polega na „podpięciu dysku”, tylko na świadomym wyborze, które foldery i jakie typy dokumentów w ogóle trafiają do indeksu.
Kiedy AI faktycznie dostaje dostęp do plików firmowych?
Rozróżnienie między ręcznym wgraniem pliku a automatycznym connectorem to najważniejsza granica bezpieczeństwa w całym temacie. Gdy pracownik sam wkleja fragment umowy do okna czatu, kontroluje dokładnie, co model widzi. Gdy administrator włącza connector do całego dysku sieciowego, model potencjalnie widzi wszystko, do czego dany connector ma dostęp, łącznie z plikami, o których istnieniu użytkownik nawet nie wie.
Publiczne czaty w przeglądarce domyślnie nie mają dostępu do plików na komputerze ani do dysków sieciowych. Dopiero świadome włączenie connectora albo trybu agentowego zmienia tę zasadę. Warto sprawdzić trzy rzeczy, zanim ktokolwiek w firmie kliknie „połącz z dyskiem”:
- Sprawdź politykę retencji dostawcy. Niektóre platformy przechowują przesłane pliki na potrzeby trenowania modeli, chyba że włączysz opcję opt‑out w ustawieniach konta biznesowego.
- Oceń zakres uprawnień connectora. Connector podłączony na poziomie administratora domeny widzi więcej niż użytkownik chciałby udostępnić jednemu narzędziu.
- Zweryfikuj tryb agentowy osobno. Automatyzacje oparte na n8n czy Make potrafią łączyć kilka systemów naraz, więc dostęp do dysku może rozszerzyć się o dane z CRM czy poczty bez wyraźnej decyzji nikogo w zespole.
Agentowy tryb jest wygodny, bo pozwala AI samodzielnie sprawdzać kilka źródeł i wykonywać akcje, ale każda dodana automatyzacja to nowy punkt, w którym dane mogą wyciec albo trafić tam, gdzie nie powinny. Rozwiązania konwersacyjne pracujące bezpośrednio na dokumentach, takie jak analizatory dokumentów AI, pokazują dobrze tę zasadę: im węższy i jaśniej zdefiniowany zakres danych, tym łatwiej kontrolować, co model faktycznie widzi.
Porada profesjonalisty: Zanim włączysz jakikolwiek connector, poproś dostawcę o pisemne potwierdzenie, że przesłane dane nie są wykorzystywane do trenowania modeli. Ustna deklaracja na stronie marketingowej to nie to samo co zapis w umowie.
On‑premise czy chmura: co jest bezpieczniejsze dla danych wrażliwych?
Wybór między lokalną infrastrukturą a chmurą to w praktyce wybór między kontrolą a wygodą skalowania. Dla biura rachunkowego przetwarzającego dane podatkowe klientów albo kancelarii z aktami sądowymi ta decyzja waży więcej niż w typowej firmie usługowej.
Rozwiązania on‑premise trzymają dane wyłącznie na sprzętzie firmy. Model językowy działa lokalnie, więc żaden fragment dokumentu nie opuszcza sieci wewnętrznej. To rozwiązuje od razu problem retencji u zewnętrznego dostawcy i eliminuje pytanie, czy pliki trafiają do treningu publicznych modeli.
- Suwerenność danych. Wszystkie zapytania i odpowiedzi zostają w infrastrukturze firmy, co ma znaczenie przy audytach RODO.
- Pełna audytowalność. On‑premise RAG pozwala zachować kompletne logi audytu i wykazać, kto i kiedy zadał dane pytanie.
- Praca offline. Rozwiązania typu Edge AI, jak serwery NAS integrujące storage z lokalną inferencją, działają w pełni bez połączenia z internetem i dziedziczą uprawnienia bezpośrednio z Windows AD/ACL.
- Brak stałych kosztów API. Płacisz raz za sprzęt i licencję, a nie za każde zapytanie wysyłane do zewnętrznego modelu.
Wady on‑premise dotyczą głównie utrzymania: potrzebny jest sprzęt zdolny obsłużyć inferencję, a ktoś musi dbać o aktualizacje indeksu wektorowego. To realna bariera dla małej firmy bez własnego działu IT, choć rozwiązania „all‑in‑one” typu Edge AI NAS znacznie obniżyły ten próg wejścia w ostatnich latach.
Chmura ma swoje mocne strony: łatwiejsze skalowanie, brak inwestycji w sprzęt, szybszy start. Ale oznacza też, że dane wysyłane są poza sieć firmy, a warunki retencji zależą od polityki dostawcy, którą trzeba czytać uważnie przy każdej aktualizacji regulaminu. Rosnąca liczba wdrożeń rozwiązań firmowych typu enterprise pokazuje, że polskie firmy coraz częściej szukają kompromisu między wygodą chmury a kontrolą, jaką daje instalacja lokalna.
Zainteresowanie narzędziami AI w miejscach pracy rośnie systematycznie. Dane Statisty pokazują wzrost wykorzystania ChatGPT w Polsce, co tłumaczy, dlaczego pytanie o bezpieczeństwo danych firmowych przy takich wdrożeniach pojawia się dziś częściej niż dwa lata temu.
On‑premise rekomenduje się przede wszystkim tam, gdzie dane są wrażliwe z definicji: akta klientów w kancelarii, dane podatkowe w biurze rachunkowym, dokumentacja medyczna czy finansowa. Tam, gdzie ryzyko wycieku ma bezpośrednie konsekwencje prawne, lokalna kontrola nad danymi przeważa nad wygodą chmury.
Jak zaprojektować uprawnienia, by AI nie widziało za dużo?
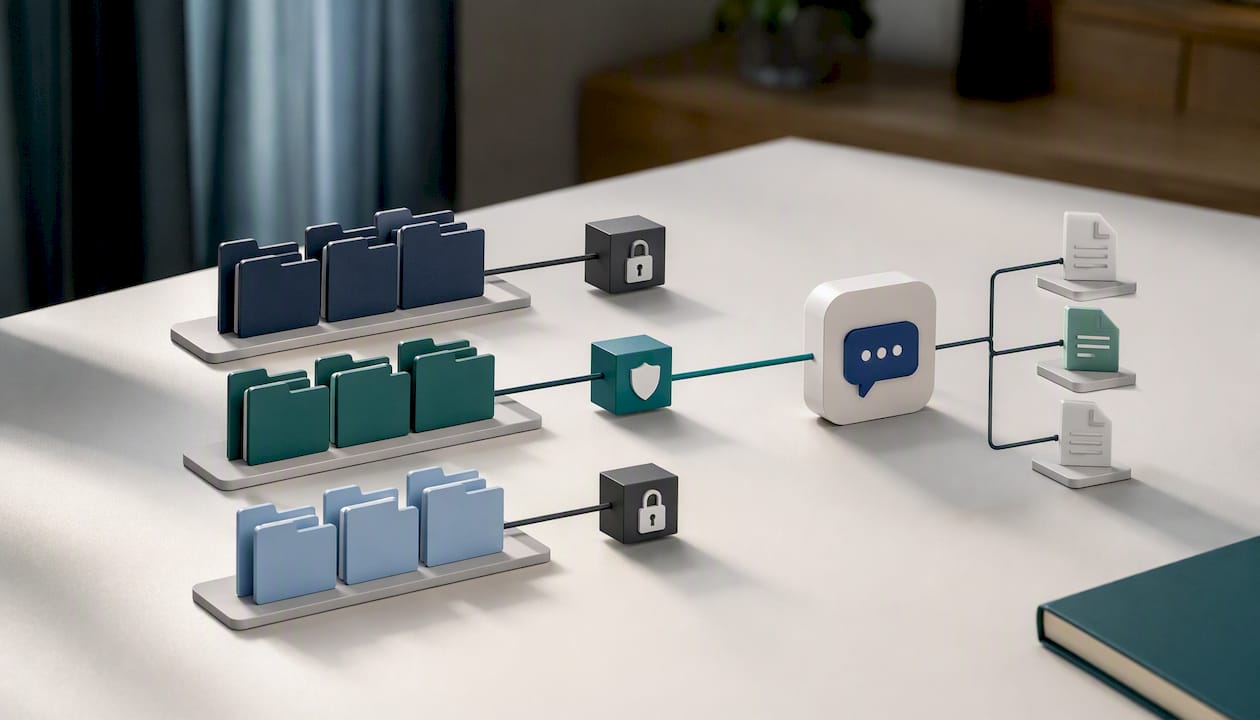
Największym błędem przy wdrożeniach czatu AI na dysku firmowym nie jest sam model, tylko brak audytu uprawnień przed podłączeniem. AI kopiuje reguły dostępu istniejącego repozytorium, więc jeśli struktura folderów na dysku jest bałaganem, model odziedziczy dokładnie ten sam bałagan, tylko z możliwością przeszukania go w kilka sekund.
Dziedziczenie uprawnień z Windows Active Directory i list kontroli dostępu (ACL) to fundament bezpiecznego wdrożenia. Zamiast tworzyć nowy system uprawnień dla samego czatu, dobre rozwiązania on‑premise po prostu respektują to, co już istnieje w AD: jeśli pracownik nie ma dostępu do folderu kadrowego na dysku, nie zobaczy go też przez czat.
- Zastosuj zasadę najmniejszych uprawnień. Każdy użytkownik i każdy connector powinien mieć dostęp tylko do tego, co jest mu niezbędne do pracy, nigdy „na wszelki wypadek”.
- Segreguj katalogi przed indeksacją. Oddziel dane wrażliwe (kadry, umowy, dane osobowe klientów) od dokumentów ogólnodostępnych, zanim jakikolwiek folder trafi do indeksu wektorowego.
- Zaprojektuj logi audytu z konkretnymi polami. Minimum to: kto zadał pytanie, kiedy, jakie zapytanie, które dokumenty zostały użyte do odpowiedzi i jaki fragment dokumentu posłużył za źródło.
- Ustal okres przechowywania logów. Zbyt krótka retencja utrudnia dochodzenie po incydencie, zbyt długa rodzi własne pytania o zgodność z RODO.
- Testuj regularnie, nie tylko przy wdrożeniu. Symuluj próby nieautoryzowanego dostępu i sprawdzaj, czy uprawnienia w AD nadal odpowiadają rzeczywistej strukturze zespołu, zwłaszcza po zmianach kadrowych.
Logi audytu odróżniają bezpieczne wdrożenie od ryzykownego korzystania z publicznych czatów. Bez zapisu, kto i o co pytał, nie da się wykazać zgodności podczas kontroli ani zdiagnozować, skąd wyciekła informacja, jeśli coś pójdzie nie tak.
Porada profesjonalisty: Ustaw przegląd uprawnień jako cykliczne zadanie, nie jednorazowy krok wdrożeniowy. Struktura zespołu zmienia się szybciej, niż większość firm aktualizuje reguły dostępu na dysku.
Jak zaplanować siedmiodniowy pilotaż i zmierzyć jego sukces?
Pilotaż w formule jednego tygodnia to sprawdzona praktyka rynkowa, bo pozwala ocenić realną wartość wdrożenia, zanim padnie decyzja o pełnej produkcji. Firmy oferujące lokalne chatboty AI często dostarczają pierwszą działającą wersję PoC właśnie w tydzień, co daje zespołowi konkretne dane zamiast obietnic z prezentacji sprzedażowej.
Wybór zbioru dokumentów na start ma znaczenie większe niż się wydaje. Najlepiej sprawdza się ograniczony, dobrze znany zestaw: jeden typ dokumentów (na przykład umowy z jednego działu) i mała grupa pilotażowa złożona z osób, które na co dzień z tymi dokumentami pracują i od razu zauważą błąd.
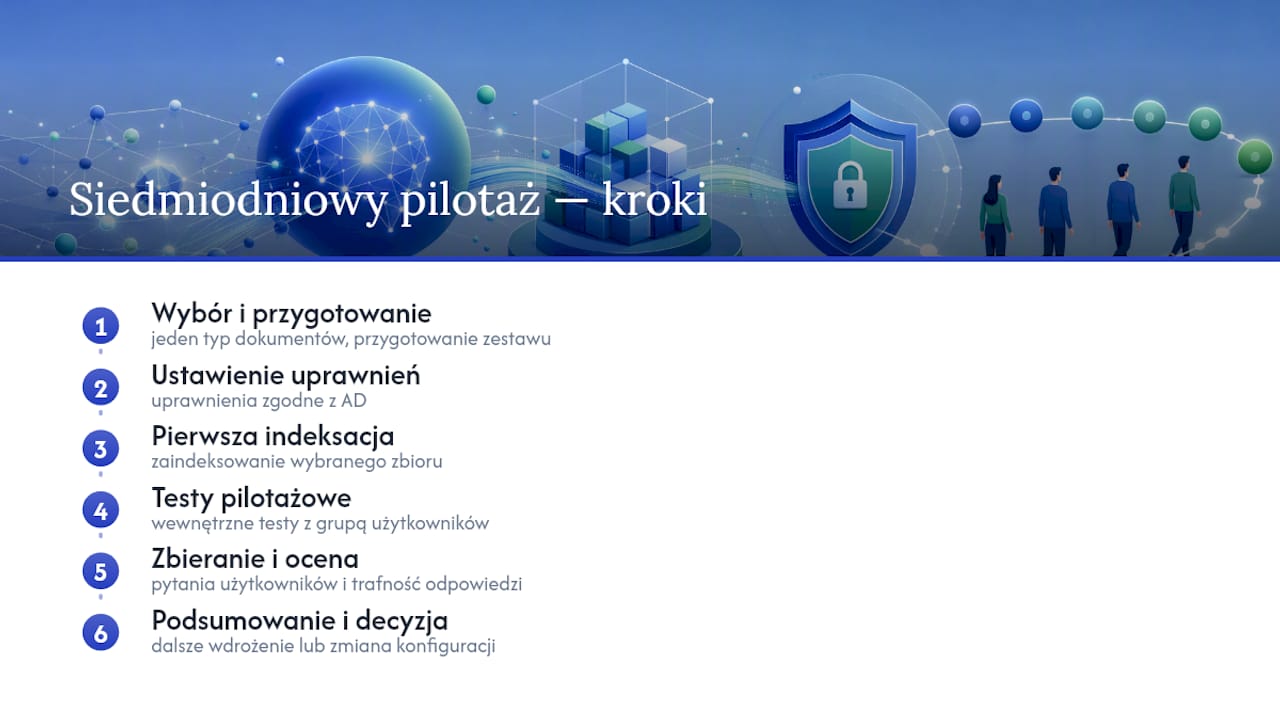
Plan siedmiu dni w praktyce obejmuje wybór i przygotowanie dokumentów, ustawienie uprawnień zgodnych z AD i pierwszą indeksację, testy wewnętrzne z grupą pilotażową oraz zbieranie pytań od użytkowników i ocenę trafności odpowiedzi, a na końcu podsumowanie i decyzję o dalszym zakresie wdrożenia albo zmianie konfiguracji.
Metryki sukcesu powinny obejmować czas odpowiedzi, procent odpowiedzi z poprawnym cytowaniem źródła, subiektywną ocenę użyteczności przez pilotażową grupę oraz liczbę przypadków, gdy model odpowiedział bez wystarczającego pokrycia w dokumentach. Ten ostatni wskaźnik często mówi więcej o jakości wdrożenia niż wszystkie pozostałe razem wzięte.
Za pilotaż odpowiada zwykle kilka ról naraz: dział IT dba o infrastrukturę i uprawnienia, osoba odpowiedzialna za bezpieczeństwo (CISO albo jej odpowiednik w mniejszej firmie) weryfikuje zgodność z polityką danych, właściciele treści decydują, które dokumenty w ogóle trafiają do indeksu, a wsparcie wdrożeniowe pilnuje, by zespół pilotażowy miał gdzie zgłaszać błędy.
Pilotaż w tydzień to nie kompromis jakości na rzecz szybkości. To sposób na uniknięcie kosztownego błędu: łatwiej naprawić konfigurację uprawnień na dwudziestu dokumentach niż na całym dysku firmowym po miesiącach pracy.
Podobny nacisk na kontrolowany zakres i wcześniejszą weryfikację wartości biznesowej opisuje przewodnik po wdrożeniu AI w biurze rachunkowym, który rozkłada ten proces na konkretne kroki dla mniejszych zespołów.
Lista kontrolna przed uruchomieniem czatu AI na dysku firmowym
Przed przejściem z pilotażu do pełnej produkcji warto przejść przez skróconą checklistę, która obejmuje aspekty techniczne, operacyjne i zgodnościowe. Pominięcie któregokolwiek punktu zwykle ujawnia się dopiero przy pierwszym incydencie, a wtedy koszt naprawy jest znacznie wyższy niż koszt wcześniejszego sprawdzenia.
- Backup i szyfrowanie danych przed indeksacją oraz w trakcie przechowywania wektorów.
- Segregacja środowisk testowego i produkcyjnego, by błędy w konfiguracji pilotażowej nie wpływały na dane produkcyjne.
- Zabezpieczenia sieciowe wokół serwera hostującego model, zwłaszcza przy rozwiązaniach on‑premise dostępnych z kilku lokalizacji biura.
- Polityki dostępu spisane i przekazane zespołowi, nie tylko skonfigurowane technicznie w tle.
- Szkolenie użytkowników z zasad korzystania z czatu i typowych ograniczeń modeli językowych, w tym ryzyka błędnych odpowiedzi.
- Procedura eskalacji dla sytuacji, gdy AI udzieli odpowiedzi niezgodnej z dokumentem źródłowym albo ujawni dane spoza uprawnień pytającego.
- Dokumentacja zgodności z RODO, w tym jasne zasady retencji danych i wzory NDA dla dostawców zewnętrznych.
| Obszar | Co sprawdzić | Ryzyko przy pominięciu |
|---|---|---|
| Bezpieczeństwo danych | Szyfrowanie, backup, segregacja środowisk | Utrata danych, brak możliwości odzyskania po awarii |
| Uprawnienia | Zgodność z AD/ACL, zasada najmniejszych uprawnień | Wyciek danych do osób bez uprawnień |
| Zgodność | Dokumentacja RODO, NDA, retencja | Konsekwencje prawne przy kontroli |
| Operacje | Szkolenia, procedura eskalacji błędów | Błędne decyzje biznesowe oparte na złej odpowiedzi AI |
Perspektywa: gdzie realnie oszczędzasz, a gdzie tracisz czas
Wdrożenie czatu AI na dysku firmowym opłaca się tam, gdzie pracownicy dziś tracą godziny na ręczne przeszukiwanie dokumentów, nie tam, gdzie ktoś chce mieć „AI w firmie” dla samego faktu posiadania. Realne oszczędności pojawiają się w powtarzalnych zadaniach: wyszukiwaniu klauzul w umowach, sprawdzaniu precedensów w aktach, odpowiadaniu na pytania klientów na podstawie dokumentacji.
Największą barierą rzadko jest technologia. Częściej jest to polityka uprawnień, którą nikt od lat nie porządkował, oraz opór użytkowników przyzwyczajonych do własnego systemu foldrów. Utrzymanie indeksu wektorowego też wymaga uwagi, bo dokumenty się zmieniają, a indeks trzeba odświeżać, inaczej model zacznie odpowiadać na podstawie nieaktualnych wersji.
Moja rada dla małych zespołów: zacznij od wąskiego pilotażu, nie od całego dysku. Ogranicz zakres do jednego działu i jednego typu dokumentów, a utrzymanie infrastruktury oddaj zespołowi, który robi to na co dzień, zamiast dokładać to zadanie komuś, kto ma już pełen grafik.
— Michał
Jak SzopaLabs pomaga bezpiecznie uruchomić prywatny czat na dokumentach
Zamiast zgadywać, czy wdrożenie się opłaci, możesz to sprawdzić w praktyce: Szopalabs prowadzi szybki pilotaż prywatnego czatu na dokumentach biura, bez kosztów instalacji i bez płacenia za każde stanowisko osobno, bo rozliczenie dotyczy całego biura.

Dla biur rachunkowych i kancelarii podatkowych dostępny jest wariant prywatnego czatu pracujący bezpośrednio na dokumentach biura, rozliczany jako abonament miesięczny za biuro. Dane wrażliwe pozostają lokalnie lub w UE, a każda odpowiedź pokazuje źródło, z którego pochodzi. Nie trzeba więc wierzyć modelowi na słowo. Uzupełnieniem jest Sygnatura, cotygodniowy przegląd orzecznictwa podatkowego, który sprawdza się szczególnie tam, gdzie zespół musi być na bieżąco z interpretacjami bez ręcznego przeszukiwania baz.
Wdrożenie jest prowadzone przez dedykowany zespół wsparcia, co pozwala uniknąć przerzucania pytań między działami. Jeśli chcesz zobaczyć, jak to wygląda dla konkretnej specjalizacji podatkowej, sprawdź ofertę Sygnatury albo zajrzyj na stronę główną Szopalabs, by umówić krótką rozmowę o pilotażu dopasowanym do Twojego biura.
Źródła
Kilka materiałów pogłębia tematy poruszone w tym artykule, zwłaszcza w kwestiach technicznych i rynkowych trendów.
- Czy ChatGPT widzi moje pliki na komputerze? (Promptowy)
- Statystyki: użycie ChatGPT w Polsce (Statista)
Najczęściej zadawane pytania
Czy można mieć sztuczną inteligencję na własnym komputerze?
Tak, rozwiązania on‑premise pozwalają uruchomić model językowy lokalnie, bez wysyłania danych do chmury. Wymagają odpowiedniego sprzętu, ale eliminują ryzyko związane z retencją danych u zewnętrznego dostawcy.
Co daje ChatGPT Business w kontekście bezpieczeństwa firmowego?
Wersje biznesowe zwykle oferują opcję wyłączenia trenowania modeli na przesłanych danych oraz podstawowe logi administracyjne, ale to nadal rozwiązanie chmurowe. Dla danych szczególnie wrażliwych, jak akta klientów kancelarii, on‑premise daje pełniejszą kontrolę.
Czym jest zasada 30% w kontekście wdrożeń AI?
Nie ma jednej powszechnie przyjętej definicji tej zasady w kontekście bezpieczeństwa AI na dysku firmowym. Ważniejsza od procentów jest zasada najmniejszych uprawnień: model powinien mieć dostęp tylko do tych dokumentów, które są mu realnie potrzebne do konkretnego zadania.
Jak zacząć rozmowę z AI na firmowych dokumentach?
Najprościej zacząć od wąskiego pilotażu: wybierz jeden typ dokumentów, ustaw uprawnienia zgodne z Windows AD/ACL i zadawaj konkretne pytania, sprawdzając, czy model poprawnie cytuje źródło odpowiedzi. Rozwiązanie takie jak Skorowidz od Szopalabs pozwala uruchomić ten proces bez kosztów wdrożenia sprzętu.
Czy publiczny czat AI widzi pliki na dysku firmowym bez żadnej konfiguracji?
Nie, domyślnie publiczne czaty w przeglądarce nie mają dostępu do plików na komputerze ani do dysków sieciowych. Dostęp pojawia się dopiero po świadomym włączeniu connectorów albo trybu agentowego.